
泛泛的"建议加强错误处理"式审查没有价值。这条提示词强制每条问题带位置、原因和修复代码,输出即可执行。
安全排第一
正确性 bug 亏钱,安全漏洞赔钱。把注入和越权放在 P0 默认项,是给每次审查兜底。
让模型按安全→正确性→性能→可读性分级审查代码,每条问题带修复代码,不做泛泛而谈。
请审查以下代码,按严重度输出问题清单。

【审查维度(按优先级)】
1. 安全:注入、越权、敏感信息泄漏、不安全反序列化
2. 正确性:边界条件、并发问题、错误处理缺失
3. 性能:N+1 查询、内存泄漏、明显复杂度问题
4. 可读性:命名、重复代码、超长函数

【输出格式】
每条问题:
- 级别:P0(必须修)/ P1(应该修)/ P2(建议)
- 位置:行号或函数名
- 问题:一句话说明 + 为什么是问题
- 修复:直接给出修改后的代码片段

【要求】
- 不确定的不要编造,标注"需人工确认"
- 最后用一句话总结整体风险等级。

代码:{粘贴代码}
P0/P1 分级让团队知道先修什么。
"需人工确认"标注能防止模型一本正经胡说。
把修复片段直接 diff 进代码,省去手敲。
泛泛的"建议加强错误处理"式审查没有价值。这条提示词强制每条问题带位置、原因和修复代码,输出即可执行。
正确性 bug 亏钱,安全漏洞赔钱。把注入和越权放在 P0 默认项,是给每次审查兜底。
按平台爆款结构出完整分镜脚本,开头 3 秒钩子、中段节奏、结尾引导一句不缺,直接能拍。
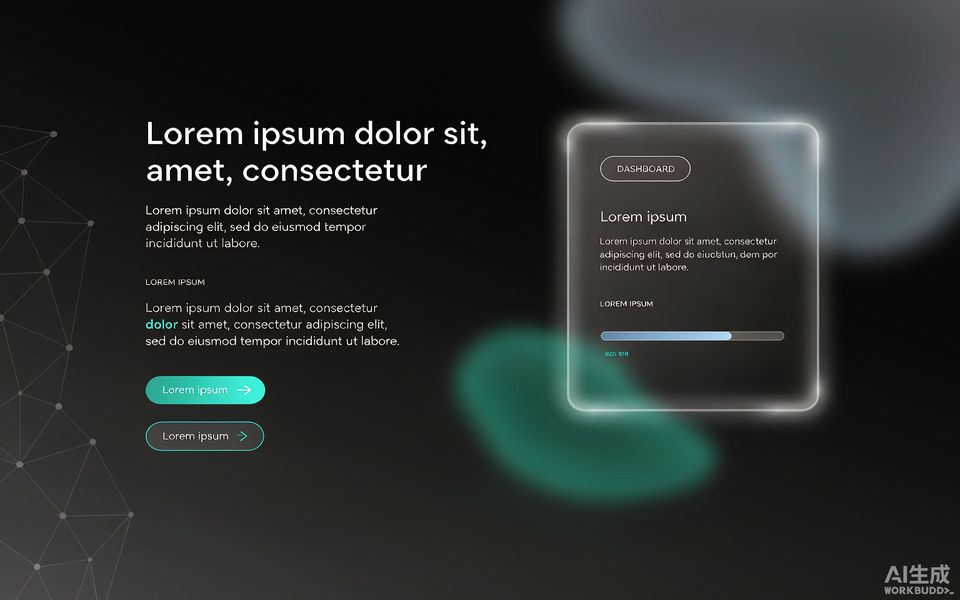
把结构要求写清楚再让模型出码,一次就能拿到可直接上线的玻璃拟态首屏,不用反复调样式。
把书面材料改成自然口语口播稿,短句、有呼吸感、念出来不打结,还带情绪起伏标记。
纯 CSS 实现纵向视差与呼吸光晕,不引第三方库,移动端也不掉帧。
按"一句卖点—三层论证—打消顾虑"的金字塔结构写详情页,每个卖点都有证据支撑,不是空喊。
鼠标跟随倾斜 + 高光反射的 3D 卡片,用 transform 3D 实现,交互手感接近原生应用。